Una investigación de especialistas en ciberseguridad reveló que el 35% de las infecciones en computadoras comienza cuando los usuarios ejecutan archivos directamente desde carpetas temporales de Windows.
Esas carpetas suelen almacenar los programas descargados desde Internet antes de que el usuario los guarde en otra ubicación del equipo. Por eso, el dato apunta a una conducta concreta: abrir de inmediato un instalador, activador, crack o mod recién descargado, sin verificar su origen ni pasar por controles de seguridad.
Leé también
Se cayeron Facebook, Instagram y WhatsApp: qué pasó con las apps de Meta
En muchos casos, esa acción alcanza para que los atacantes instalen virus del tipo infostealer, aquellos que son capaces de robar contraseñas, cookies del navegador, sesiones abiertas y otros datos sensibles.
El informe fue elaborado por Kaspersky Digital Footprint Intelligence a partir del análisis de 5 millones de registros encontrados en la dark web durante 2025. Esos archivos contenían información extraída de dispositivos comprometidos y también permitieron identificar desde qué ubicación se habían ejecutado los programas maliciosos.
La ruta más frecuente fue C:\Users\AppData\Local\Temp\, una carpeta temporal de Windows donde suelen quedar archivos descargados desde Internet.
Qué son los infostealers y por qué representan un riesgo
Los infostealers son programas maliciosos diseñados para extraer información sensible de una computadora infectada. Su objetivo es buscar datos guardados en el navegador, credenciales de acceso, cookies, información del sistema y sesiones abiertas en distintas plataformas.
Con esa información, los ciberdelincuentes pueden intentar ingresar a cuentas personales, correos electrónicos, redes sociales, billeteras digitales o servicios corporativos. Los datos robados también pueden terminar a la venta en foros clandestinos o ser usados para preparar nuevos ataques.
“Los infostealers surgieron con fuerza en 2025, con un aumento de las infecciones del 59% año tras año. Nuestro análisis muestra que el comportamiento del usuario sigue siendo un factor clave detrás de muchos de estos compromisos. El volumen de infostealersejecutados desde carpetas de descarga temporales sugiere que los usuarios a menudo los inician inmediatamente después de descargarlos. En muchos casos, los atacantes no necesitan técnicas sofisticadas, simplemente necesitan convencer al usuario de que ejecute un archivo”, explicó Joao Brandao, analista de Digital Footprint en Kaspersky, en un comunicado compartido con TN Tecno.
Leé también: Expertos alertan por un nuevo malware que llega dentro de videojuegos pirateados
Instaladores falsos, cracks y mods: los señuelos más usados
El análisis vinculó muchas infecciones con dos hábitos de riesgo: bajar software desde sitios no confiables e intentar activar programas de manera ilegal.
Los archivos maliciosos suelen presentarse como instaladores, activadores, cracks, parches, utilidades o modificaciones de videojuegos. A simple vista pueden parecer herramientas reales. Una vez abiertos, quedan en condiciones de instalar el virus y comenzar el robo de información.
En varios casos, las víctimas siguieron instrucciones de los atacantes y apagaron sus herramientas de seguridad antes de ejecutar el archivo. Esa acción deja a la computadora expuesta justo en el momento en que debería bloquear la amenaza.
La segunda ubicación más común detectada por los investigadores fue C:\Windows\Microsoft.NET\Framework, con cerca del 32% de los casos. Esa ruta aparece asociada a ataques más avanzados, en los que el malware aprovecha procesos legítimos del sistema para ocultar su actividad y dificultar la detección.
Kaspersky identificó patrones en los nombres usados por distintas familias de estos virus. Lumma suele usar nombres genéricos de instaladores y técnicas vinculadas a .NET. Vidar aparece con variantes de Bootstrapper.exe . Stealc combina nombres reconocibles, como Licence_Version_Loader.exe , con archivos generados al azar. RisePro repite denominaciones como MPGPH.exe y MSIUpdater.exe .
Los mods de videojuegos siguen entre los anzuelos frecuentes. La misma estrategia puede aplicarse a supuestos parches, herramientas de productividad, instaladores de programas, cheats o utilidades descargadas desde páginas no oficiales.
Leé también: El 86% de las empresas sufrió ciberataques: la IA, los deepfakes y la falta de expertos agravan el problema
Cómo evitar este tipo de infecciones
La principal recomendación es descargar programas únicamente desde sitios oficiales, tiendas reconocidas o fuentes confiables. También conviene evitar cracks, activadores, instaladores no oficiales, cheats y mods publicados en páginas desconocidas.
Una señal de alerta clara aparece cuando una web, un video o un supuesto instalador pide apagar el antivirus para continuar. Desactivar la protección del equipo puede facilitar la infección y dejar expuestas claves, cuentas y datos personales.
Kaspersky recomienda mantener actualizados el sistema operativo y las aplicaciones, usar contraseñas fuertes y únicas, activar la autenticación multifactor y guardar las claves en un administrador de contraseñas confiable.
Las frases de recuperación, claves privadas y accesos sensibles no deberían almacenarse en notas, capturas de pantalla o galerías de fotos. Si un atacante logra acceder al equipo, ese tipo de archivos puede convertirse en una vía directa hacia cuentas personales, billeteras digitales o servicios de trabajo.
Para las empresas, el informe aconseja reforzar el monitoreo de riesgos digitales, detectar posibles credenciales filtradas en la web superficial, profunda y oscura, y contar con información actualizada sobre campañas activas de robo de datos.
Fuente: TN
 Puedes obligar a la IA a que responda de manera más crítica y menos aduladora. (Imagen Ilustrativa Infobae)
 La IA siempre suele dar la razón al usuario que le hace preguntas. (Imagen Ilustrativa Infobae)
 Existen prompts que puedes darle a la IA para que deje de adularte y responda de manera más crítica. (Imagen Ilustrativa Infobae)
 La IA puede ser instruida para que de opiniones más duras y te deje de hacer caso. (Imagen ilustrativa Infobae)
 Puedes obligar a la IA a que defienda una postura opuesta a la tuya. (Imagen Ilustrativa Infobae)

 El indicador solo aparece si el contacto habilitó la visibilidad de su estado de conexión en la configuración de privacidad. (WaBetaInfo)
 El punto verde forma parte de una reestructuración más amplia que la app tiene en marcha. REUTERS/Dado Ruvic/Illustration/File Photo
 La disponibilidad de cupos en WhatsApp Beta para Android puede ser limitada. (Play Store)


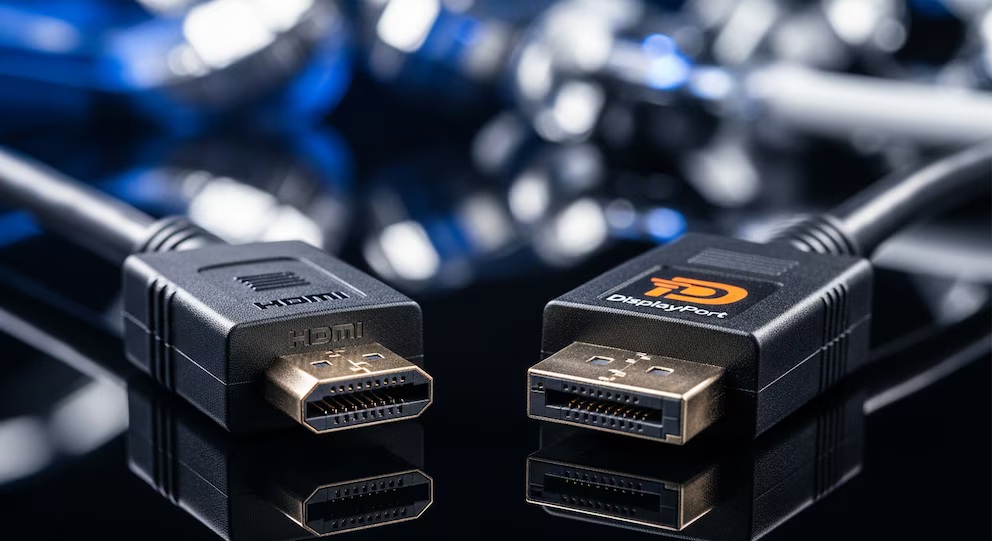
 Una mano inserta un cable HDMI en los puertos traseros de un televisor, estableciendo una conexión de alta definición para una experiencia multimedia óptima. (Imagen Ilustrativa Infobae)
 HDMI se encuentra disponible en la televisión, mientras que el Displayport en las PC y monitores. (Rtings)
 DisplayPort destaca y se encuentra en la mayoría de monitores para la PC. (Imagen ilustrativa Infobae)
 Una mano sostiene un conector HDMI, lista para conectar un dispositivo a un televisor mediano que muestra una imagen vibrante de un colibrí. (Imagen Ilustrativa Infobae)
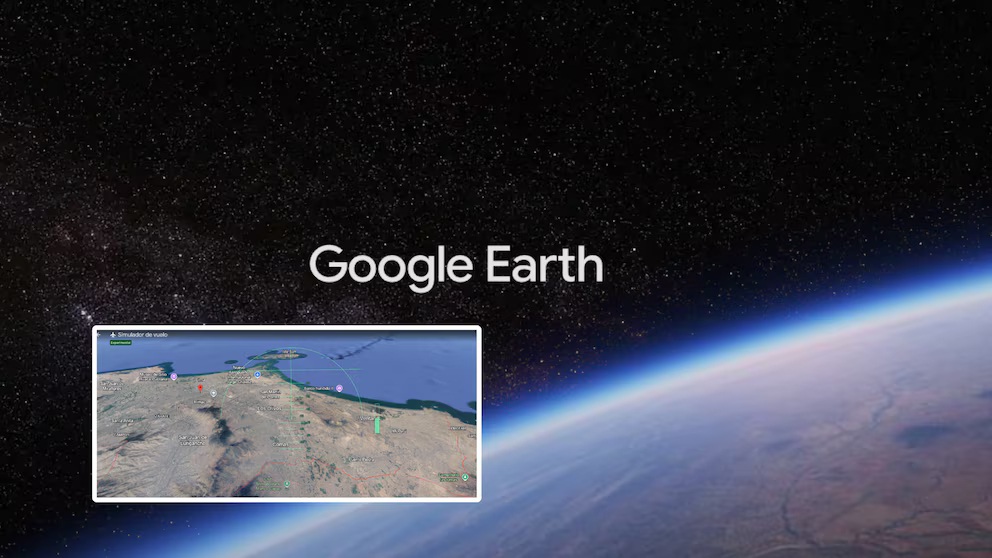
 El manejo del simulador requiere cierta práctica, ya que los controles han sido diseñados para simular de forma sencilla las maniobras básicas de vuelo. (Captura Google Earth)
 Durante la simulación, es posible que la aeronave impacte con el terreno, especialmente si se vuela a baja altitud. (Captura Google Earth)
 Google busca proteger a sus usuarios de las deepfakes. (Google)
 Google estrenó para Android la función Fake Call Detection. (Google)
 La función Fake Call Detection te avisara si una voz es hecha con IA. (Google)
 Google sigue implementando medidas de seguridad para Android. (Google)
 El horno microondas es uno de los aparatos que más afectan a la señal WiFi. (Imagen Ilustrativa Infobae)
 No se debe dejar el router cerca al piso o escondido. (Imagen Ilustrativa Infobae)
 Elegir la frecuencia del WiFi de acuerdo al dispositivo usado permite mejores rendimientos en la red. (Imagen Ilustrativa Infobae)
 Utilizar la conexión directa es útil en ciertos dispositivos como televisores o consolas. (Imagen Ilustrativa Infobae)