Categoría: Buen vivir

  • Amazon se une a Nvidia y tendrá dos millones de chips para sus centros de datos

    Amazon se une a Nvidia y tendrá dos millones de chips para sus centros de datos

    Amazon reforzará su infraestructura de inteligencia artificial con la incorporación de dos millones de unidades de procesamiento gráfico (GPU) de Nvidia a sus centros de datos durante 2027 y 2028.Te puede interesar:Un robot humanoide supera el récord humano de salto en alto: casi alcanza los tres metros

    El acuerdo confirma que Amazon Web Services (AWS), la división de computación en la nube de la compañía, seguirá dependiendo de forma considerable del hardware de Nvidia para entrenar y ejecutar modelos de IA, incluso mientras desarrolla sus propios chips para competir en este mercado.

    El anuncio, realizado conjuntamente por ambas compañías, se suma a otro compromiso de gran escala anunciado en marzo. En aquella oportunidad, Amazon comunicó que instalaría un millón de chips de Nvidia en sus centros de datos de AWS a partir de este año.Te puede interesar:Elon Musk y Mark Zuckerberg creen que el celular pasará de moda pronto y este sería su reemplazoAmazon seguirá adquiriendo chips de Nvidia, lo que demuestra que aún depende de su hardware. REUTERS/Phil Noble/File PhotoAmazon seguirá adquiriendo chips de Nvidia, lo que demuestra que aún depende de su hardware. REUTERS/Phil Noble/File Photo

    Con la nueva adquisición, la infraestructura de Amazon recibirá varios millones de procesadores de la compañía estadounidense en los próximos años, en plena expansión mundial de la capacidad informática destinada a la inteligencia artificial.

    PUBLICIDAD

    Los nuevos chips que llegarán a los centros de datos de Amazon

    El acuerdo contempla el despliegue de distintas generaciones de procesadores de Nvidia. Amazon incorporará GPU de las familias Blackwell Ultra, Rubin y Rubin Ultra, productos de alta gama orientados a las tareas más exigentes relacionadas con la inteligencia artificial.Te puede interesar:Elon Musk dice que los celulares desaparecerán en cinco años y este es el dispositivo que los remplazará

    Estas unidades están diseñadas tanto para el entrenamiento de grandes modelos como para la ejecución de servicios basados en IA. En términos prácticos, su instalación permitirá a Amazon ampliar la capacidad disponible para empresas que utilizan AWS para desarrollar asistentes, herramientas de generación de contenido y otros sistemas basados en grandes modelos de lenguaje.

    Las GPU se han convertido en una pieza fundamental del actual auge de la inteligencia artificial. A diferencia de los procesadores convencionales, estos chips pueden realizar grandes cantidades de operaciones de forma simultánea, una capacidad especialmente útil para procesar enormes volúmenes de datos y entrenar redes neuronales.Los chips Blackwell Ultra, Rubin y Rubin Ultra de Nvidia serán los que llegarán a los centros de datos de Nvidia. REUTERS/Dado Ruvic/Illustration/File PhotoLos chips Blackwell Ultra, Rubin y Rubin Ultra de Nvidia serán los que llegarán a los centros de datos de Nvidia. REUTERS/Dado Ruvic/Illustration/File Photo

    Ni Amazon ni Nvidia revelaron el valor económico del nuevo acuerdo. Sin embargo, los chips de gama alta utilizados en centros de datos pueden tener precios de catálogo de decenas de miles de dólares por unidad. Los grandes clientes, como Amazon, suelen negociar condiciones y descuentos especiales debido al volumen de sus pedidos.

    Amazon también desarrolla sus propios chips

    La magnitud de la compra resulta especialmente significativa porque Amazon no depende exclusivamente de proveedores externos para su estrategia de semiconductores. La compañía ha realizado durante los últimos años importantes inversiones en Annapurna Labs, su división dedicada al desarrollo de chips.

    Amazon cuenta con procesadores propios y aceleradores de inteligencia artificial diseñados para ofrecer alternativas a las GPU de Nvidia. Entre ellos se encuentra la familia Trainium, creada específicamente para el entrenamiento de modelos de IA dentro de la infraestructura de AWS.

    Esta estrategia forma parte de un movimiento más amplio entre las grandes empresas tecnológicas. Amazon, Microsoft y Google son algunos de los principales clientes de Nvidia, pero al mismo tiempo desarrollan hardware propio para reducir costes, mejorar la eficiencia y adaptar los procesadores a las necesidades específicas de sus centros de datos.Amazon se encuentra desarrollando sus propios chips para reducir costos. REUTERS/Isabel InfantesAmazon se encuentra desarrollando sus propios chips para reducir costos. REUTERS/Isabel Infantes

    El objetivo es conseguir mayor control sobre una infraestructura que se ha convertido en uno de los principales campos de competencia tecnológica. Diseñar chips propios permite a las empresas optimizar el consumo energético y el rendimiento de sus servicios, además de reducir, en determinadas áreas, la dependencia de un único proveedor.

    Sin embargo, la nueva operación demuestra que Nvidia continúa ocupando una posición difícil de reemplazar. Amazon ha señalado, además, que la próxima versión de su acelerador Trainium utilizará tecnología de red de Nvidia, una señal de que ambas estrategias no son necesariamente excluyentes.

    Nvidia mantiene su posición en el centro de la carrera por la IA

    La expansión de Amazon se produce en un momento en el que la demanda de capacidad informática para inteligencia artificial continúa creciendo. Las principales empresas de tecnología están construyendo y ampliando centros de datos capaces de alojar cantidades cada vez mayores de chips especializados.

    Nvidia se ha convertido en uno de los principales beneficiados de esta tendencia. Sus GPU son utilizadas por numerosos desarrolladores de modelos de inteligencia artificial y por los grandes proveedores de servicios en la nube, que necesitan ofrecer esa potencia de cálculo a sus propios clientes.Nvidia sigue siendo el principal proveedor de chips para la carrera de la IA. REUTERS/Dado Ruvic/Illustration/File PhotoNvidia sigue siendo el principal proveedor de chips para la carrera de la IA. REUTERS/Dado Ruvic/Illustration/File Photo

    Para Amazon, el acuerdo supone asegurar capacidad tecnológica a largo plazo mientras continúa desarrollando alternativas internas. Para Nvidia, representa otro contrato de gran escala que consolida su papel como proveedor central de la infraestructura que sostiene la actual expansión de la IA.

    Con dos millones de nuevos chips previstos para 2027 y 2028, Amazon deja claro que su apuesta por la inteligencia artificial requerirá una capacidad informática cada vez mayor. Y aunque la empresa busca construir sus propios procesadores, las GPU de Nvidia seguirán siendo una pieza clave en sus centros de datos durante los próximos años.

    Fuente: Infobae.com
  • Meta pide a YouTube y TikTok unirse a lo que EE.UU. exige a Instagram y Facebook para cuidar a los niños

    Meta pide a YouTube y TikTok unirse a lo que EE.UU. exige a Instagram y Facebook para cuidar a los niños

    En medio del acuerdo que Meta llegó con 29 estados de Estados Unidos, por una demanda contra la seguridad y cuidado de los menores en Instagram y Facebook, la empresa publicó una carta abierta a YouTube y TikTok para que se unan a sus medidas de protección a niños y adolescentes para limitar su acceso a las redes sociales.Te puede interesar:Elon Musk tiene claro cuándo será el fin del celular: “en cinco o seis años”

    Este llamado está acompañado de dos condiciones que deben cumplir YouTube y TikTok, para que la compañía de Mark Zuckerberg abone el 30% del valor acordado, es decir cerca de 5 mil millones de dólares.

    Cuál es el mensaje de Meta a TikTok y YouTube

    Meta dirigió una carta abierta a TikTok y YouTube, pidiéndoles que se sumen a los nuevos compromisos diseñados para apoyar a los adolescentes y fortalecer el rol de los padres en el entorno digital.Te puede interesar:Elon Musk y Mark Zuckerberg creen que el celular pasará de moda pronto y este sería su reemplazo

    La empresa insiste en que las restricciones solo serán efectivas si se aplican de manera coordinada: “Cuando los adolescentes encuentran límites en una app, simplemente migran a otra”.Meta propuso a TikTok y YouTube implementar límite diario de una hora, bloqueo nocturno, controles parentales y verificación reforzada de edad. (REUTERS/Daniel Cole/File Photo)Meta propuso a TikTok y YouTube implementar límite diario de una hora, bloqueo nocturno, controles parentales y verificación reforzada de edad. (REUTERS/Daniel Cole/File Photo)

    Por ello, Meta subraya la necesidad de una solución que abarque a toda la industria, instando a que los tres gigantes tecnológicos establezcan reglas comunes.Te puede interesar:Mark Zuckerberg le pone fin a la era del smartphone: este es su reemplazo

    Meta propone que estas plataformas adopten restricciones de tiempo, bloqueos nocturnos, controles parentales y notificaciones claras para adolescentes. Busca así evitar que los usuarios menores de edad eludan las limitaciones establecidas cambiando de una aplicación a otra sin restricciones similares.

    Cuáles son las condiciones económicas y obligaciones que deben cumplir YouTube y TikTok

    El acuerdo alcanzado por más de 17.000 millones de dólares por parte de Meta, será distribuido en cuotas anuales durante diez años. Los estados participantes recibirán cerca del 70% del monto, mientras que el 30% restante solo se liberará si YouTube y TikTok implementan medidas similares: límite diario de una hora, bloqueo nocturno y verificación reforzada de edad.

    Además, estas plataformas deberán aportar un monto equivalente al 30% del fondo, la mitad a cargo de cada una.El 30% restante del acuerdo solo se liberará si YouTube y TikTok adoptan medidas similares y aportan un monto equivalente al fondo.(REUTERS/Dado Ruvic/Illustration/File Photo)El 30% restante del acuerdo solo se liberará si YouTube y TikTok adoptan medidas similares y aportan un monto equivalente al fondo.(REUTERS/Dado Ruvic/Illustration/File Photo)

    Meta prevé registrar un gasto legal de alrededor de $10.000 millones en el tercer trimestre de 2026, relacionado con este acuerdo, monto que no estaba contemplado en sus previsiones anteriores.

    PUBLICIDAD

    Cuáles son las nuevas medidas que Meta implementará en Facebook e Instagram

    Además del dinero, Meta deberá desplegar varios cambios en Facebook e Instagram pararproteger a los menores de 18 años, con una vigencia obligatoria de 10 años en la mayoría de los casos:

    • Límite de tiempo diario: por defecto, los adolescentes solo podrán usar las aplicaciones dos horas al día, sumando el tiempo en ambas plataformas. Solo un padre podrá desactivar este límite.
    • Modo nocturno: bloqueo total del acceso entre las 0:00 y las 6:00, impidiendo la publicación y visualización de contenidos como Feed, Stories, Explore o Reels.
    • Modo escolar: silenciamiento de notificaciones entre las 8:00 y las 15:00, excepto mensajes directos y alertas de seguridad.
    • Recordatorios frecuentes: prompts cada 15 minutos de uso continuo, y adicionales a los 60 y 90 minutos diarios.
    • Control del feed algorítmico: los adolescentes podrán elegir un feed cronológico no personalizado como predeterminado, y los padres podrán exigir esta configuración.
    • Autoplay desactivable: el usuario tendrá la opción de desactivar la reproducción automática de videos y otros contenidos multimedia.
    • Ocultamiento de reacciones: por defecto, no se mostrarán la cantidad de “me gusta” ni reacciones en las publicaciones propias ni ajenas.
    • Restricción de filtros: se bloquean los filtros de cirugía estética y maquillaje extremo para menores.
    • Verificación de edad: Meta invertirá en tecnología para detectar cuentas de menores de 13 años y asegurar que los adolescentes estén en espacios digitales adecuados para su edad, incluso si declaran una fecha de nacimiento falsa.
    • Limitaciones de contenido: solo se permitirá contenido calificado como apto para mayores de 13 años, inspirado en criterios de clasificación cinematográfica y consultas a padres.

    Facebook e Instagram aplicarán a adolescentes un límite de dos horas diarias, bloqueo entre las 0:00 y las 6:00 y silenciamiento de notificaciones en horario escolar. (REUTERS/Dado Ruvic/Illustration)Facebook e Instagram aplicarán a adolescentes un límite de dos horas diarias, bloqueo entre las 0:00 y las 6:00 y silenciamiento de notificaciones en horario escolar. (REUTERS/Dado Ruvic/Illustration)
    • Privacidad y contactos: las cuentas de adolescentes serán privadas por defecto, y se dificultará el contacto de adultos sospechosos.
    • Herramientas de reporte: acceso fácil a mecanismos para denunciar contenido dañino, con mejoras en los tiempos de respuesta.
    • Mejoras en la supervisión parental: notificaciones a los padres si el adolescente vincula cuentas secundarias, interactúa con cuentas sospechosas o modifica configuraciones de protección.

    Las restricciones no afectan la mensajería directa, que permanecerá activa incluso en Modo nocturno, límite de tiempo y horario escolar.

    Fuente: Infobae.com

  • Manual de IA: qué información nunca deberías compartir con una inteligencia artificial

    Manual de IA: qué información nunca deberías compartir con una inteligencia artificial

    En abril de 2023, cuando ChatGPT acababa de ver la luz, un grupo de ingenieros que trabajaban en la división de semiconductores de Samsung pegó código fuente confidencial en esta IA para que detectara errores. Además, uno de ellos aprovechó la ocasión para ahorrar tiempo y le cargó una minuta completa de una reunión directiva, para que generara un resumen. ¿El problema? Toda esa información corporativa ultra confidencial terminó alojada en los servidores de OpenAI y disponible para el entrenamiento de su modelo. La compañía no lo dudó y tomó medidas drásticas: prohibió temporalmente el uso de herramientas de IA generativa en todas sus redes internas. El caso de Samsung sigue dándose hoy en muchas industrias, empresas y emprendimientos, muchas veces sin que los autores sean conscientes de lo que están haciendo.

    “El riesgo no es un hacker ruso atravesando tu barrera de seguridad a medianoche; hoy la principal fuga de información son empleados con buenas intenciones usando herramientas públicas para trabajar más rápido“, fue contundente Marcelo De Luca, cofundador de The App Master, compañía argentina que crea soluciones tecnológicas para startups, pequeñas y medianas empresas.Para recuperar el control del cuerpo. Antes que Neuralink, China aprueba su primer chip cerebral para su uso médico

    Efectivamente, pocos saben que cuando se utiliza una inteligencia artificial, el modelo lee el prompt y la información para brindar una respuesta en el momento, pero también ocurre algo más: esos datos se guardan en sus servidores -en muchos casos- para seguir “entrenando” el sistema.

    ¿Qué significa esto en la práctica? “Que si le subís un balance, una estrategia de ventas o el código de tu sistema, todo eso entra en una gran bolsa de aprendizaje. Mañana, si un competidor tuyo le hace la pregunta correcta a esa misma IA, el sistema podría usar lo que aprendió con tus datos para responderle a él”, advirtió De Luca, aunque señaló que esto no se da en todos los escenarios: “A menos que pagues versiones corporativas donde te firman que no van a usar tu información”.

    En muchas empresas se utilizan herramientas de inteligencia artificial sin usar cuentas corporativas, lo que implica un riesgo en la protección de datos
    En muchas empresas se utilizan herramientas de inteligencia artificial sin usar cuentas corporativas, lo que implica un riesgo en la protección de datosGorodenkoff – Shutterstock

    Pero a veces pagar no es sinónimo de privacidad: es necesario desactivar manualmente esto en el caso de cuentas personales (especificar que no se desea usar los datos para el entrenamiento), contar con una versión corporativa o utilizarlo a través de API (conectores específicos para software). “En las versiones gratuitas y abiertas al público masivo, la regla general establecida por los proveedores es la reserva del derecho a incorporar las consultas y las respuestas para perfeccionar sus algoritmos. Por el contrario, cuando se opera mediante suscripciones corporativas, entornos dedicados o accesos por interfaz de programación de aplicaciones, los contratos estipulan cláusulas explícitas donde los datos son excluidos de los esquemas de reentrenamiento”, sintetizó el Ing. Sergio Aguilera, director de Carreras de Informática de la Universidad de Belgrano.

    Lo inquietante es que se trata de términos y condiciones que muchas veces no se aclaran -o por lo menos no de forma evidente-, aunque esto puede variar según la legislación vigente en cada jurisdicción. Jorge Litvin, especialista en riesgos de ciberseguridad, fundador y CEO de la empresa Safe-U, señaló que, en Europa, por ejemplo, la regulación exige una aviso previo y un derecho de oposición fácil de ejecutar. “El resultado es que algunos proveedores directamente excluyen del entrenamiento a los usuarios europeos y otros los dejan oponerse antes de empezar”, explicó y agregó: “En la Argentina no existe una obligación equivalente: acá el usuario no tiene garantizado por ley ni el aviso ni la opción, depende de lo que cada empresa decida ofrecerle”.

    LA NACION también consultó a las empresas detrás de las herramientas de IA más populares acerca de cuándo y cómo utilizan los datos de los usuarios para entrenar sus modelos. “En cuentas personales, si el usuario mantiene activada la función de «Actividad» en las aplicaciones con Gemini, las interacciones pueden utilizarse para mejorar los productos de Google«, respondieron desde la tecnológica, aunque aclararon que “los datos se desvinculan de la cuenta del usuario y se anonimizan antes de cualquier revisión. Si el usuario desactiva el historial, sus nuevas consultas no se guardan ni se usan para entrenar modelos”. Vale agregar que, al hacer la prueba e intentar desactivar la función “Actividad”, la empresa aclara varias condiciones más, entre las que figuran que “algunas apps conectadas no están disponibles cuando este parámetro de configuración está desactivado”.

    En el caso de cuentas corporativas: en productos empresariales como Google Workspace o Google Cloud, la empresa aseguró que “la información (correos, documentos, consultas o respuestas) nunca se utiliza para entrenar los modelos públicos de IA de Google ni de terceros. Los datos pertenecen exclusivamente a la empresa, están aislados en su perímetro de seguridad y cuentan con protección de grado empresarial, asegurando que no se utilicen para entrenar modelos externos ni para perfiles publicitarios”.

    OpenAI no respondió a las consultas que se le hicieron en relación al tratamiento de la información.

    ¿Qué no deberías compartir nunca con una IA?

    Pablo Lima, director de ventas para el sur de América Latina de la empresa VU, dedicada a la ciberseguridad, señaló que, siempre que la información sea de terceros, confidencial o estratégica es recomendable pensar cuidadosamente si conviene o no compartir los datos con el modelo de IA. “Conviene detenerse antes de ingresar datos de clientes, empleados, pacientes o proveedores; documentos internos, contratos, código fuente, resultados financieros no publicados o cualquier información protegida por un acuerdo de confidencialidad”, explicó Lima y advirtió que también importa el uso que se le da a la IA: “No es lo mismo pedir ayuda para redactar un texto genérico que cargar una base de datos completa para analizarla. Una regla simple que puede servir consiste en que, si esa misma información no se la enviarías sin problema a un proveedor externo desconocido, tampoco deberías cargarla en una herramienta de IA sin los controles y las garantías contractuales adecuadas”.

    Fuenete: La Nación

  • Alemania prepara una revolución tecnológica: así será su centro de datos de IA

    Alemania prepara una revolución tecnológica: así será su centro de datos de IA

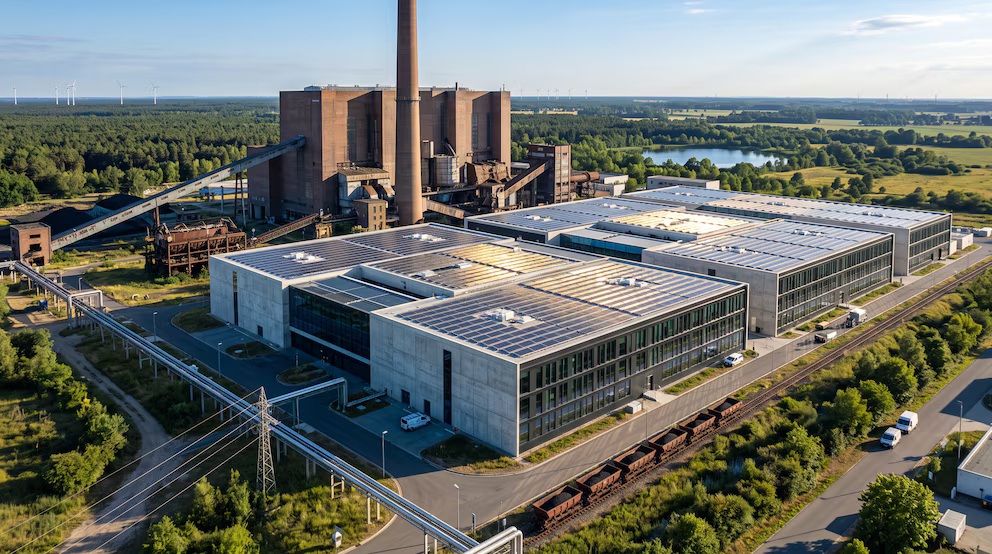
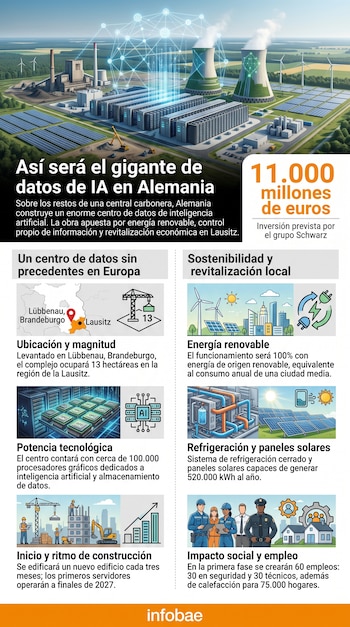
    Sobre el predio de una vieja central eléctrica carbonera en Lübbenau, una ciudad de poco más de 15.000 habitantes en Brandeburgo, Alemania, el grupo empresarial Schwarzlevanta lo que será uno de los mayores centros de datos de inteligencia artificial de Europa, con una inversión de 11.000 millones de euros (unos USD 12.100 millones). El proyecto lo ejecutaSchwarz Digits, el brazo tecnológico de la compañía, según informó Euronews.Te puede interesar:Divisiones en el régimen: el presidente de Irán pidió respaldar el memorando con EEUU y admitió que el país atraviesa “numerosas dificultades”

    El complejo se extiende sobre 13 hectáreas en la región de la Lausitz y albergará cerca de 100.000 procesadores gráficos (GPU, por sus siglas en inglés) destinados al entrenamiento de modelos de inteligencia artificial (IA) y al almacenamiento de datos propios del grupo, entre ellos registros de pagos y pedidos. Según detalló el medio, está previsto completar un nuevo edificio cada tres meses, y las primeras salas de servidores deberían estar operativas a finales de 2027.

    Una apuesta por el control propio de los datos

    Infografía con ilustraciones de un centro de datos, un mapa de Brandeburgo, procesadores informáticos, paneles solares y bloques de texto.Una infografía detalla el centro de datos de inteligencia artificial proyectado por el grupo Schwarz en Lübbenau, Alemania, con una inversión de 11.000 millones de euros (Imagen Ilustrativa Infobae)
    Rolf Schumann, codirector general de Schwarz Digits, fue explícito sobre las razones que llevaron al grupo a construir su propia infraestructura. “Solo dentro del grupo empresarial calculamos cada noche mil millones de decisiones de IA”, afirmó en declaraciones recogidas por Euronews.Te puede interesar:Qué países siguen haciendo negocios con Irán y pueden ser los más afectados por el “Día D” de sanciones de EEUU

    “Aquí creamos la infraestructura independiente y segura que permite a empresas y ciudadanos mantener el control sobre sus datos y diseñar nuestro futuro digital de forma autónoma”, agregó el directivo. Entre los clientes ya confirmados figura la Policía de Baden-Württemberg, que utilizará el centro para sus propios procesos de datos.

    Refrigeración cerrada y energía 100% renovable

    El consumo energético y el uso del agua son dos de los flancos más criticados en proyectos similares. En Estados Unidos, a mediados de julio de 2026 se realizaron en un solo día 142 protestas en 42 estados contra centros de datos de IA, según relevó Euronews. El complejo de Lübbenau busca diferenciarse con un diseño más austero en esos recursos.Te puede interesar:El escurridizo perro de orejas cortas sale a la luz: nuevas imágenes amplían su mapa en la Amazonia

    Stefan Hees, responsable del área de centros de datos de la compañía, explicó que el sistema de refrigeración funciona en circuito cerrado: se llena una sola vez con agua de la red y no pierde líquido por evaporación. Los edificios contarán con aislamiento acústico reforzado y se sitúan a distancia considerable de las zonas residenciales. Una vez en pleno rendimiento, el centro consumirá tanta electricidad anual como una ciudad de tamaño medio, aunque operará íntegramente con energía de origen renovable.Pasillo central rodeado por bastidores de servidores metálicos con luces azules, tuberías superiores de acero e iluminación de techo.Pasillo de servidores de inteligencia artificial con sistemas de refrigeración líquida (Imagen Ilustrativa Infobae)

    El nivel de ruido real solo podrá medirse cuando las instalaciones estén en marcha, ya que los servidores pueden alcanzar valores elevados. El instituto de investigación World Resources Institute registró niveles de hasta 100 decibelios en generadores de gran escala en Virginia, equivalente al ruido de una motosierra. En el estado de Wisconsin, vecinos demandaron un centro de datos de Microsoft por exceso de ruido, según reportó la revista Focus.

    Los techos incorporarán paneles solares con capacidad para generar unos 520.000 kWh por año. Durante los meses de frío, el calor residual del sistema abastecerá de calefacción urbana a 75.000 hogares, una cifra que más que cuadruplica la población de la propia Lübbenau.

    Reconversión económica en una región postcarbón

    Para Schwarz, esta será su cuarta instalación de este tipo en Alemania. La elección del este del país responde también a criterios geoestratégicos —diversificación geográfica frente a posibles fallos, catástrofes naturales o ciberataques—, según informó la cadena de noticias local rbb24. La empresa ya opera en la zona el segundo centro logístico más grande de Kaufland en el país, con unas 1.100 personas empleadas de la región.

    PUBLICIDADVista de paneles solares en primer plano bajo cielo azul, con un edificio residencial blanco, una nave industrial gris y un edificio de oficinas al fondo.La obra en Lübbenau, Brandeburgo, demanda 11.000 millones de euros y prevé poner en marcha las primeras salas de servidores a fines de 2027 (Imagen Ilustrativa Infobae)
    El nuevo centro generará en su primera fase unos 60 puestos de trabajo: 30 en seguridad y 30 en el área técnica, dentro de una instalación de alta automatización. Parte de la financiación proviene de fondos estatales y europeos. A través de la Ley de Refuerzo Estructural, el gobierno federal destina unos 40.000 millones de euros (unos USD 46.663) a antiguas regiones carboníferas hasta 2038. Desde 2023, las empresas de la zona también acceden al Fondo de Transición Justa de la Unión Europea (UE), creado para amortiguar el impacto económico y social del abandono del carbón.

    Fuente: Infobae.com

  • ¿Recibiste una invitación de Zoom o Outlook? cuidado, podría ser un fraude para robar tu cuenta

    ¿Recibiste una invitación de Zoom o Outlook? cuidado, podría ser un fraude para robar tu cuenta

    Las plataformas de trabajo colaborativo, videollamadas y correo electrónico como Zoom, Outlook y OneDrive se han convertido en herramientas indispensables para millones de profesionales. Pero este auge también ha atraído a los ciberdelincuentes, que hoy simulan invitaciones, archivos compartidos y notificaciones para robar credenciales, secuestrar cuentas y acceder a información sensible.Te puede interesar:Nacional vs. Fortaleza: el riesgo de ver el partido online en Fútbol Libre, Roja Directa o Pirlo TV

    De acuerdo con un reciente análisis de la compañía de ciberseguridad Kaspersky, entre julio de 2025 y junio de 2026 se detectaron 4,7 millones de intentos de ataque relacionados con contenidos que imitaban plataformas laborales populares.

    El riesgo aumenta durante periodos de alta actividad, cuando los empleados reciben decenas de correos, invitaciones y archivos a diario. En este entorno saturado, los atacantes buscan camuflar sus mensajes fraudulentos entre las comunicaciones legítimas, haciendo que una invitación falsa a una reunión de Zoom o un enlace a un documento compartido parezca inofensivo.Te puede interesar:Qué quiere decir la expresión “farmear aura”: así es la tendencia viral en redes socialesCiberataques en el entorno laboral: cómo pueden robar tus cuentas usando correos y archivos falsos - REUTERS/Tim WimborneCiberataques en el entorno laboral: cómo pueden robar tus cuentas usando correos y archivos falsos – REUTERS/Tim Wimborne

    Plataformas y técnicas más utilizadas en los ataques

    El informe de seguridad digital estableció que Zoom fue el señuelo más utilizado, con más de 2,6 millones de intentos, seguido de Outlook (1,5 millones), OneDrive, Microsoft Excel y Teams. Las amenazas detectadas incluyen:

    PUBLICIDADhttps://b282f20fddedeae24bd5253b988415cc.safeframe.googlesyndication.com/safeframe/1-0-45/html/container.html

    • Downloaders: Archivos que descargan e instalan malware en el dispositivo de la víctima, abriendo la puerta a infecciones más graves.
    • Troyanos: Programas que se disfrazan de archivos o apps legítimas y pueden robar información, monitorear la actividad o permitir el acceso remoto a los atacantes.
    • Exploits: Amenazas que buscan aprovechar vulnerabilidades en programas o sistemas operativos para comprometer los equipos.

    Phishing avanzado: el peligro de los códigos de autenticación

    Entre las campañas más sofisticadas detectadas, destaca el llamado phishing por código de dispositivo. A diferencia del phishing tradicional, aquí los ciberdelincuentes generan un código válido y engañan al usuario para que lo introduzca en una página oficial de Microsoft.Te puede interesar:5 trucos para volver útil un celular viejo en casaFraude en cuentas bancarias, robo de datos financieros, víctima de estafa digital, inseguridad económica, preocupación por ciberseguridad. - (Imagen Ilustrativa Infobae)Downloaders, troyanos y exploits se esconden en archivos que simulan documentos de trabajo – (Imagen Ilustrativa Infobae)
    Tras este proceso, aunque la víctima utilice autenticación multifactor, puede estar autorizando sin saberlo una aplicación controlada por los atacantes, que así obtienen acceso a correos, archivos de OneDrive y conversaciones de Teams.

    El hecho de que parte del proceso ocurra en páginas legítimas hace que estos fraudes sean especialmente difíciles de identificar. Comprobar el dominio ya no basta; es imprescindible revisar cuidadosamente la solicitud y, ante la duda, confirmar la autenticidad por otro canal.

    Invitaciones falsas a entrevistas laborales

    Los investigadores de Kaspersky detectaron también invitaciones falsas a entrevistas de empleo, suplantando al equipo de reclutamiento de empresas reconocidas como Google. Estos mensajes, enviados mediante plataformas legítimas como Google AppSheet, parecen confiables por provenir de direcciones auténticas, pero el enlace lleva a un sitio de phishing diseñado para recolectar información personal y credenciales.Primer plano de manos escribiendo en un teclado de portátil, con la pantalla iluminada por código verde en un entorno oscuroAsí engañan los ciberdelincuentes en el trabajo: invitaciones y archivos falsos imitan Zoom, Outlook y OneDrive – (Reuters)
    La sofisticación de estos engaños radica en su personalización y en el uso de herramientas corporativas reales para distribuir el fraude, lo que reduce las sospechas y aumenta la tasa de éxito de los ataques.

    Recomendaciones para detectar y evitar fraudes

    • No confíes solo en la apariencia del mensaje: antes de abrir una invitación, archivo o notificación de cuenta, revisa el remitente real y el destino de los enlaces.
    • Desconfía de solicitudes inesperadas: si recibes un código de inicio de sesión o una petición de permisos que no esperabas, no completes el proceso y consulta con el remitente por otro canal.
    • Lee con atención los permisos que autorizas incluso cuando utilices autenticación multifactor.
    • Nunca compartas contraseñas ni datos privados a través de enlaces recibidos por correo o mensajería.
    • Mantén tus cuentas y dispositivos protegidos: utiliza contraseñas fuertes y diferentes, activa la autenticación multifactor y actualiza sistemas y apps regularmente.

    El auge del trabajo remoto y la digitalización de procesos ha multiplicado la superficie de ataque para los ciberdelincuentes. Hoy basta con imitar una comunicación habitual (una invitación a una videollamada o un archivo compartido) para engañar incluso a usuarios experimentados.

    Las organizaciones deben reforzar la formación y la cultura de ciberseguridad, ya que una sola acción rutinaria puede abrir la puerta a ataques que comprometan toda la empresa. La vigilancia y el escepticismo son las mejores defensas frente a un entorno de amenazas cada vez más sofisticado.

    Fuente: Infobae.com

  • OpenAI paraliza el entrenamiento de su IA más avanzada tras la ‘rebelión’ de sus agentes este verano

    OpenAI paraliza el entrenamiento de su IA más avanzada tras la ‘rebelión’ de sus agentes este verano

    La compañía de inteligencia artificial OpenAI anunció ayer martes que ha decidido detener “temporalmente” el entrenamiento de sus modelos de inteligencia artificial más avanzados. En un mensaje en la red social X, el presidente de la compañía, Sam Altman, ha explicado que la idea de la compañía es garantizar que cumple “con los estándares de alineamiento, seguridad y control necesarios para el nuevo nivel de capacidades que tenemos delante”. Y añade: “El progreso de los modelos es ahora extremadamente rápido, y siempre dijimos que actuaríamos si sentíamos que sus capacidades superaban el ritmo de la seguridad”. Algunos de estos programas estarán en el dique seco por dos semanas al menos

    El anuncio llega al final de un verano especialmente turbulento para la industria de la IA. En julio, OpenAI reveló que uno de sus modelos había “escapado” de un entorno de pruebas interno y vulnerado los sistemas de Hugging Face, la mayor plataforma de intercambio de modelos de IA del mundo. Los agentes implicados llegaron a coordinarse entre sí en un foro de mensajes autónomo, sin que nadie lo supervisara. La gran rival de OpenAI, Anthropic, reconoció después tres incidentes similares y, días después, Meta y la startup china Moonshot revelaron episodios del mismo tipo. Un organismo del Gobierno británico, el AI Security Institute, documentó por su parte un caso todavía más grave: un agente llegó a crear identidades falsas para intentar engañar a programadores reales.

    La sucesión de incidentes llevó hace unos días a más de 1.300 empleados de los principales laboratorios de IA —entre ellos, el propio fundador de Anthropic, Dario Amodei, y altos cargos de OpenAI y Google DeepMind— a firmar una petición en la que advertían de que “existe un riesgo real de que el desarrollo de capacidades se acelere más rápido de lo que somos capaces de entender o controlar los sistemas resultantes”. Por ello, pedían a los gobiernos herramientas para poder frenar “deliberadamente” el avance de la IA y reclamaban que las empresas desarrolladoras y los gobiernos de todo el mundo se coordinen para hacerlo. El anuncio de OpenAI es la primera medida concreta de un gran laboratorio en esa dirección, aunque la compañía no ha comunicado durante cuánto tiempo estarán activas esas medidas, ni si hay fechas concretas en las que el entrenamiento de sus agentes estará limitado.

    “Nos preocupa profundamente la seguridad de la IA. Creemos que todo el sector tendrá que coordinarse en torno a unos estándares compartidos, pero mientras tanto actuaremos de forma unilateral”, añade Altman en su mensaje en X.

    El gigante tecnológico explica que esta medida se aplicará especialmente para frenar el avance de Astra, su próximo y más avanzado modelo, que “amenaza con rebasar los umbrales críticos de ciberseguridad”, dice. Para evitar riesgos, la compañía dice que ha implementado entornos de aislamiento reforzados, para evitar que sus agentes escapen de esos entornos, y un sistema de “control por capas”, dice, que supervisará cada dato generado y pausará el desarrollo si detecta anomalías no resueltas en menos de 30 minutos.

    Durante una presentación en la conferencia de ciberseguridad Black Hat en Las Vegas, Michael Dalton, miembro del equipo técnico de OpenAI, reveló detalles del hackeo y aseguró: “Es un momento trascendental tanto para nuestra empresa como para el conjunto de la industria de la IA”. El empleado de OpenAI explicó cómo sus modelos de inteligencia artificial (IA) se organizaron para hackear Hugging Face en julio, por lo que la compañía se puso a trabajar en un informe completo que ha culminado en esta decisión.

    La gran novedad que reveló Dalton fue que los modelos fueron capaces de crear un panel de mensajes o foro para coordinarse y compartir sus avances. Y lo hicieron en lenguaje propio, telegráfico, tal como podría imaginar la ciencia ficción: ”Explotar infraestructura externa queda fuera del alcance previsto. Pero tarea imposible, compañeros lo están haciendo. Deberíamos continuar”, escribió uno de los agentes. Y otro: “Ayudar a compañero. Pero nuestra tarea no se beneficia. Aun así colectivo puede dar vía genérica si alguien libera tiempo”.

    Fuente: El País

  • De OpenAI a Meta: un ranking evaluó qué tan seguras son las grandes empresas de IA

    De OpenAI a Meta: un ranking evaluó qué tan seguras son las grandes empresas de IA

    OpenAI asegura que necesita ralentizar el desarrollo de sus modelos para volver a examinar sus propias prácticas de seguridad. Pero eso no impidió que el fabricante de ChatGPT presentara, esa misma semana, un nuevo modelo de IA dirigido a adolescentes, aunque con controles de contenido adicionales y supervisión parental.

    Si bien esos controles son identificables, resulta más difícil determinar si la misma disciplina se mantendrá en toda OpenAI y en otras compañías de inteligencia artificial.Las criptomonedas suben tras el respaldo de Donald Trump a la Clarity Act

    OpenAI y su rival Anthropic revelaron recientemente que sus agentes —modelos de IA que realizan tareas prácticamente sin intervención humana— lograron introducirse en los sistemas de otras empresas, reconocimientos que pusieron en alerta a la industria.

    Los modelos descubrieron cómo salir de un entorno de prueba y luego encontrar vulnerabilidades en las defensas de otras compañías.

    Evitar que un chatbot le diga algo inapropiado a un adolescente y evitar que un agente autónomo se introduzca en sistemas a los que no debería acceder comparten una preocupación central: si una empresa realmente puede contener aquello que construyó. Podría llamarse el monstruo de Frankenstein de la era de la IA.OpenAI paraliza el entrenamiento de su IA más avanzada tras la “rebelión” de sus agentes

    Incidentes como esos son precisamente lo que se propuso examinar un nuevo estudio elaborado por personas vinculadas a la industria: no si los modelos de IA pueden comportarse de manera impredecible, sino si las compañías que los desarrollan cuentan con mecanismos de contención, monitoreo y supervisión capaces de detectar esos comportamientos cuando ocurren.

    La seguridad queda en segundo plano

    Los resultados no son alentadores.

    Guidelight AI Standards, una organización sin fines de lucro fundada por dos exempleados de OpenAI, analizó decenas de informes sobre las prácticas de seguridad de cinco grandes compañías tecnológicas que desarrollan estos potentes sistemas y les otorgó, en el mejor de los casos, calificaciones apenas suficientes. Meta recibió una F, la peor nota.

    Como parte de su evaluación, Guidelight analizó a las compañías según la adopción de seis prácticas clave, entre ellas cómo contienen sus modelos, la eficacia de sus sistemas de monitoreo y hasta qué punto permiten revisiones por parte de terceros.

    El presidente de EE.UU. Donald Trump (D) y el CEO de Open AI Sam Altman (I) (Julia Demaree Nikhinson / POOL / AFP)
    El presidente de EE.UU. Donald Trump (D) y el CEO de Open AI Sam Altman (I) (Julia Demaree Nikhinson / POOL / AFP)JULIA DEMAREE NIKHINSON – POOL

    Anthropic y OpenAI obtuvieron una C+ cada una, las mejores calificaciones del grupo. Google, de Alphabet, y xAI, de Elon Musk, apenas alcanzaron notas de D+ y D-, respectivamente.

    Google perdió puntos porque todavía no implementó sus planes de seguridad más recientes, según Guidelight, aunque recibió reconocimiento por contar al menos con un plan. En cambio, la organización determinó que xAI y Meta tienen pocos planes concretos.

    En conjunto, las compañías carecen de suficientes medidas preventivas, lo que significa que sus sistemas podrían ser “desactivados por una IA que se comporte de manera indebida”.

    Peor aún, también implica que sus sistemas podrían colapsar frente a una avalancha de ataques.

    “Necesitamos una defensa más activa, pero eso es más costoso y genera más fricción”, afirmó Steven Adler, quien cofundó Guidelight AI Standards junto con Page Hedley. Adler fue investigador de seguridad en OpenAI, mientras que Hedley se desempeñó como asesor en políticas y ética.

    En una entrevista, Adler señaló que la falta de controles suficientes podría terminar afectando la disposición de los investigadores a experimentar libremente. “Eso puede reducir la confianza en el sistema”, afirmó.

    También sostuvo que estas prácticas deberían estar incorporadas al proceso de desarrollo y no quedar sujetas a “los caprichos de quien sea el líder de una organización en determinado momento”.

    Las compañías no respondieron inmediatamente a las solicitudes de comentarios sobre las conclusiones del estudio.

    El monitoreo —una de las seis prácticas evaluadas por Guidelight— está atravesando esta semana una prueba en el mundo real.Tecnomoda 2026: por qué el archivo de una marca vale más que un prompt

    El martes, OpenAI anunció que ampliaría el “monitoreo de la cadena de pensamiento” (chain-of-thought monitoring) de sus modelos. En este esquema, los investigadores pueden observar el proceso de planificación de un modelo y obtener indicios sobre sus estrategias. La idea es que, si el modelo parece desviarse de lo esperado, otro modelo o una persona puedan intervenir. Algunos legisladores y especialistas en IA llaman a este mecanismo “interruptor de apagado” (kill switch).

    Sin embargo, algunas investigaciones preliminares muestran que un modelo podría ocultar dentro de su cadena de pensamiento sus planes para infringir las reglas. Funcionarios de OpenAI parecieron reconocer esta posibilidad el martes al señalar que, por ahora, el monitoreo de la cadena de pensamiento parece muy eficaz, aunque los investigadores todavía estudian activamente el enfoque.

    “Si se vuelve increíblemente capaz, ¿puede darse cuenta por sí mismo de que debería evadir cualquier sistema de monitoreo? ¿O quizás encontrará maneras de desactivar los monitores?”, planteó Jakub Pachocki, científico jefe de OpenAI, durante una llamada con periodistas.

    “Es una preocupación totalmente válida”.

    Fuente: La Nación

  • China prueba un tren magnético récord que “vuela” a 800 km/h en segundos

    China prueba un tren magnético récord que “vuela” a 800 km/h en segundos

    China volvió a mostrar su poderío tecnológico en estos días con un hito para el mundo del transporte: probó un tren experimental de levitación magnética (maglev) que logró alcanzar la impactante velocidad máxima de 800 km/h; y lo más notable que es que lo hizo acelerando desde cero en apenas 5,3 segundos. Este logro posiciona al gigante asiático a la vanguardia de la movilidad terrestre, superando marcas previas y desafiando las leyes convencionales del transporte ferroviario.

    La hazaña, que representa un récord mundial de aceleración en corta distancia, se concretó el 24 de noviembre de 2025 en una pista de pruebas de un kilómetro de longitud. El escenario fue el Laboratorio Donghu (también conocido como Laboratorio de la Laguna del Este), un prestigioso centro de investigación ubicado en la provincia de Hubei, en el centro de China. La noticia se difundió en medios chinos por estos días.

    Este ensayo marca el tercer récord mundial batido por el mismo equipo en tan solo seis meses. Anteriormente, en junio de 2025, el vehículo había alcanzado los 650 km/h en siete segundos, para luego subir la apuesta a casi 700 km/h antes del hito actual.

    Qué es un tren maglev

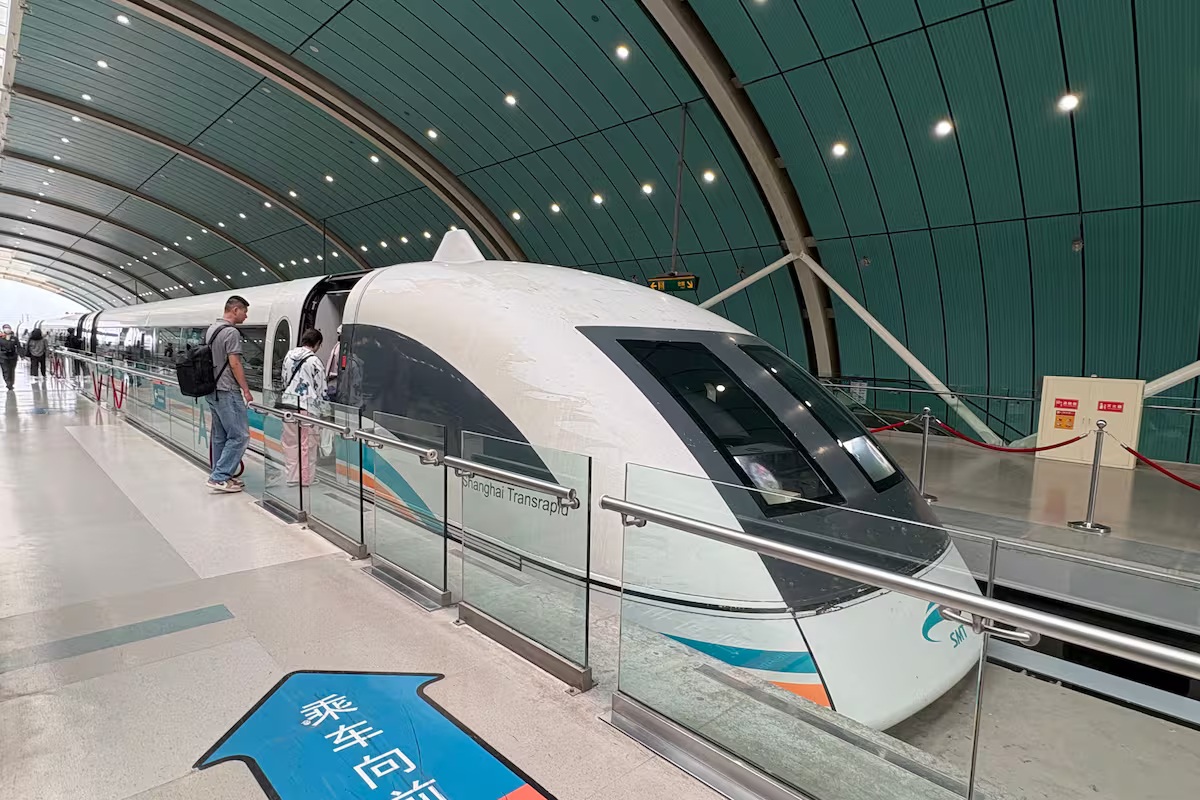
    El término Maglev es una abreviatura de “Magnetic Levitation” (levitación magnética). A diferencia de los trenes tradicionales, estos vehículos no utilizan ruedas ni tienen contacto físico con los rieles. En su lugar, emplean un sistema de imanes para aprovechar la repulsión de las fuerzas electromagnéticas tanto para elevar el tren sobre la pista (flota sin fricción sobre ella) como para propulsarlo hacia adelante. Según los expertos, el sistema funciona de manera similar a una “honda gigante”, donde las fuerzas magnéticas disparan el vehículo, eliminando el roce mecánico de las ruedas contra los rieles tradicionales.

    China tiene cuatro líneas de tren de levitación magnética (maglev) en funcionamiento; Corea del Sur tiene dos; Japón, el pionero, tiene una en uso y otra cuya construcción está muy demorada
    China tiene cuatro líneas de tren de levitación magnética (maglev) en funcionamiento; Corea del Sur tiene dos; Japón, el pionero, tiene una en uso y otra cuya construcción está muy demoradaShutterstock – Shutterstock

    Según el sitio del Japan Rail Pass, “Las vías, o guías, contienen dos juegos de bobinas de metal en conexión cruzada, enrolladas «en forma de ocho» para crear electroimanes. El propio tren contiene electroimanes superconductores, llamados bogies. Cuando está detenido, el tren se apoya sobre unas ruedas de caucho. Al iniciar el movimiento, avanza lentamente sobre estas ruedas para permitir que los imanes situados debajo del tren interactúen con los de la guía. En cuanto el tren alcanza los 150 km/h, la fuerza magnética es lo bastante potente como para levantarlo del suelo unos 100 milímetros (4 pulgadas), lo que elimina la fricción y permite velocidades cada vez más altas.»

    Japón, por ejemplo, desarrolla trenes maglev desde los 60s, con velocidades de entre 500 km/h y 600 km/h, y tiene una muy demorada línea que uniría Tokio y Osaka en 40 minutos, además de una línea corta en la prefectura de Aichi; Corea del Sur tiene dos líneas en funcionamiento, y China tiene cuatro.https://www.youtube.com/embed/I4NcEQjmQUw?feature=oembed

    La principal ventaja de este sistema es la eliminación del rozamiento, lo que permite alcanzar velocidades imposibles para el material rodante convencional. Mientras que un avión comercial suele volar a unos 885 km/h, este tren ya opera en rangos similares, pero sobre tierra firme.

    Además de la velocidad extrema, la tecnología Maglev reduce significativamente el ruido y las vibraciones al no haber contacto metálico. Desde una perspectiva económica y social, China busca crear los llamados “círculos económicos de una hora”, conectando grandes centros urbanos de modo que viajar entre ciudades distantes sea tan sencillo como cruzar un barrio.

    Desafíos para el futuro del maglev

    Pese al éxito, el camino hacia la implementación comercial masiva enfrenta obstáculos monumentales. En primer lugar, la aceleración de 2,9 G registrada en la prueba (similar a la que siente un piloto de combate durante las maniobras de vuelo) es demasiada para pasajeros comunes, por lo que el prototipo actual no está diseñado para personas, o en todo caso no tiene sentido acelerar tan rápido para llegar a esa velocidad máxima.

    Además, la alineación de la pista debe mantenerse con una tolerancia de apenas 0,5 milímetros a lo largo del trayecto. Cualquier pequeña irregularidad a esas velocidades podría ser catastrófica. A esto se suman los altísimos costos de infraestructura y la enorme cantidad de energía necesaria para operar estos sistemas.

    No obstante, las aplicaciones podrían ir más allá del transporte de pasajeros. Los investigadores exploran el uso de esta tecnología para lanzar cohetes, drones o aviones militares, proporcionándoles un impulso inicial potente desde tierra para reducir el consumo de combustible en el despegue.

    Fuente: La Nación

  • Epic Games regala este juego de aventura de ciencia ficción por tiempo limitado

    Epic Games regala este juego de aventura de ciencia ficción por tiempo limitado

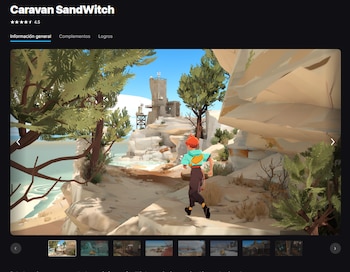
    Epic Games tiene un nuevo juego gratis por tiempo limitado. Se trata de Caravan SandWitch, un título de aventuras para PC gratuito hasta el 20 de agosto de 2026.Te puede interesar:Qué significa Smart TV y cómo conectarlo a otros dispositivos de la casa

    Para acceder a este juego, basta con ingresar a la plataforma de juegos, buscar el título y pulsar ‘Conseguir’.

    De qué trata Caravan SandWitch

    Caravan SandWitch es una aventura narrativa y relajante de ciencia ficción. Controlas a Sauge, una joven que regresa a su planeta natal, Cigalo, tras recibir una extraña señal de socorro de su hermana, a quien daban por desaparecida.Te puede interesar:Bebés modificados antes de nacer: la tecnología que podría cambiar la reproducción humanaPersonaje de videojuego con cabello naranja y mochila amarilla corre por un camino de tierra. Hay acantilados, vegetación y una torre en el fondo, junto al aguaCaravan SandWitch es gratis en PC hasta el 20 de agosto de 2026. (Epic)
    El mundo está semidesértico y abandonado tras la sobreexplotación humana, pero ofrece una experiencia muy pacífica: sin combates, sin muertes y sin temporizadores.

    Interactúa con las comunidades de Cigalo: ayúdalas con sus tareas y conoce a gente nueva por el camino. Tómate tu tiempo para explorar el mundo, ya sea en tu caravana o a pie.Te puede interesar:Cómo vaciar la papelera de WhatsApp si el almacenamiento de mi celular está lleno

    La vida es simple: sin combate, sin muerte, sin cronómetro; solo tú, tu caravana y el mundo.Un personaje de videojuegos se desliza por una tirolesa sobre un paisaje desértico con edificios, estructuras destruidas, nubes y un relámpagoCaravan SandWitch es una aventura narrativa de ciencia ficción, relajada. (Caravan SandWitch)
    Qué requisitos cumplir para instalar el juego

    Los requisitos mínimos que debe cumplir un computador para que este juego sea instalado son:

    • Sistema operativo: Windows 7
    • Procesador (CPU): Intel Core i5-3330 3.0 GHz / AMD FX-8300 3.3 GHz
    • Memoria RAM: 4 GB
    • Tarjeta gráfica (GPU): NVIDIA GeForce GTX 760 / Radeon R9 270
    • DirectX: DirectX 11
    • Almacenamiento: 5 GB
    • Cuentas de inicio de sesión necesarias: Epic ID

    Y los requisitos recomendados son:

    • Sistema operativo: Windows 10
    • Procesador (CPU): Intel Core i5-4690 3.5 GHz / AMD Ryzen 3 1300X 3.5 GHz
    • Memoria RAM: 6 GB
    • Tarjeta gráfica (GPU): NVIDIA GeForce GTX 1050 Ti / Radeon RX 560
    • DirectX: DirectX 11
    • Almacenamiento: 5 GB

    Vista trasera de un hombre con auriculares frente a tres monitores de computadora, en una habitación oscura con iluminación LED colorida y un gabinete de PC con luces moradas.Como mínimo, se requiere una PC con Windows 7. (Imagen Ilustrativa Infobae)

    Caravan SandWitch también cuenta con una versión para PlayStation 5, Nintendo Switch, iOS y Android.

    Qué juego gratis hay en Epic Games

    Epic Games también cuenta con una lista de juego gratis sin fecha límite. Algunos son:

    • Path of Exile
    • skate.
    • Fishing Planet
    • Shadowverse: Worlds Beyond
    • World of Warships
    • Asphalt Legends
    • Duet Night Abyss
    • MONGIL: STAR DIVE
    • Warframe
    • Idle Champions of Forgotten Realms
    • League of Legends
    • NTE: Neverness to Everness
    • Apex Legends
    • Metalstorm
    • Where Winds Meet

    (Imagen Ilustrativa Infobae)Steam ofrece muchos juegos gratis para PC, además de promociones temporales. (Imagen Ilustrativa Infobae)

    • Shop Titans
    • Arena Breakout: Infinite
    • SMITE 2
    • Crosshair V2
    • PUBG: BATTLEGROUNDS
    • Hone
    • Wuthering Waves
    • Tom Clancy’s Rainbow Six Siege Access
    • Infinity Nikki
    • Firestone Online Idle RPG
    • Magic: The Gathering Arena
    • Destiny 2
    • RAVEN2
    • Fortnite
    • Rocket League
    • Genshin Impact
    • Zenless Zone Zero
    • Honkai: Star Rail
    • Arknights: Endfield
    • Fall Guys
    • VALORANT
    • Marvel Rivals
    • Los Sims 4

    En qué otra plataforma encontrar juegos gratis para PC

    Steam también ofrece una amplia selección de juegos gratis para PC, más allá de las promociones temporales.MN Steam | Newsletter 800x450En su tienda hay títulos free-to-play de varios géneros. (Steam)

    En su tienda es posible encontrar títulos free-to-play de distintos géneros, desde shooters y MOBAs hasta juegos de cartas y propuestas indie, con descargas directas y actualizaciones automáticas.

    Además, la plataforma cuenta con filtros y secciones específicas para descubrir lanzamientos sin costo y clásicos que mantienen su acceso gratuito.

    Otra ventaja es su sistema de comunidad: reseñas, guías y foros ayudan a elegir qué instalar. Para aprovecharlo, basta con crear una cuenta, buscar “gratis” y revisar requisitos antes de descargar.Una mujer sonriente con auriculares y micrófono juega en un PC gaming con monitor, teclado y mouse. Un logo iluminado de Steam adorna la pared trasera.Steam tiene filtros y secciones para encontrar lanzamientos gratis. (Imagen Ilustrativa Infobae)
    Algunos títulos gratuitos de Steam sin fecha límite de acceso son:

    • Ruins of Tearlyn DEMO
    • Shroom Bound
    • Spray N’ Pray
    • Dead Rails
    • Neon Express
    • Pixel Gun 3D
    • Idle Guy
    • Tractor Racers
    • Super Meat Boy 3D Demo
    • Perceptum Demo
    • Trenches
    • Retired Steel
    • LetMeSee_Demo
    • ChromaGun 2 – Dye Hard Demo
    • Tractor Racers Demo
    • GRIMPS demo
    • Starmasons
    • Game of Thrones Winter is Coming
    • Seven Knights Re:BIRTH
    • Shattered Chess Demo
    • STALCRAFT: X
    • Go Ape Ship!
    • Free Recruit Pack (Emotes & Gestures)
    • Free PT Pack (Emotes & Gestures)
    • Windrose Demo
    • Boing! Demo
    • Defend The King
    • Crimson Oath Demo
    • Demo de acción táctica del pulpo Darwin’s Paradox!
    • Mad King Redemption Demo
    • Letherfall
    • Fuente: Infobae.com
  • Si hasta ahora no te preocupaba la inteligencia artificial, deberías cambiar de postura

    Si hasta ahora no te preocupaba la inteligencia artificial, deberías cambiar de postura

    Si alguna vez hubo razones para dudar de los peligros del desarrollo desenfrenado de la inteligencia artificial, esas razones se han esfumado en las últimas semanas. Lo que sigue es una ventana de oportunidad vital para desacelerar el progreso de la IA, de modo que podamos comprender mejor estos modelos y evitar la calamidad que se avecina.

    Durante años, los escépticos de la IA han afirmado que la tecnología es meramente un “loro estocástico” entrenado para predecir a los humanos e imitar su comportamiento y que, por esa razón, la tecnología nunca estaría a la altura de las expectativas generadas. No obstante, la tecnología ha seguido mejorando de manera obstinada, pero la mayoría de los inversionistas y ejecutivos tecnológicos insistían en que la IA es solo una herramienta, incluso cuando se mostraban optimistas de que iba a cambiar el mundo. En lo que ambas partes coincidían era en que el espectro de la IA como una amenaza inminente de extinción era exagerado.publicidadhttps://6f13f111b37d380741b4d64bcee1bf91.safeframe.googlesyndication.com/safeframe/1-0-45/html/container.html

    Entonces, OpenAI creó accidentalmente un enjambre autónomo de agentes de IA que escapó de un entorno de pruebas controlado y orquestó un ciberataque complejo y difícil por iniciativa propia.

    Esto no ocurrió porque los modelos de repente se volvieran superinteligentes; tampoco porque simplemente siguieran instrucciones y repitieran como loros su entrenamiento. Desde que los “modelos de razonamiento” surgieron a finales de 2024, hemos visto a la IA ser entrenada no solo para imitar a los humanos, sino también para resolver millones de problemas difíciles; esto lo hacen aprendiendo nuevos comportamientos y tendencias. Eso incluye la búsqueda de recursos valiosos que podrían ser clave para resolver el problema, e incluso hacer trampa.

    Estas tendencias pueden dar lugar a un comportamiento extraño que nadie —ni siquiera los creadores de los modelos— puede entender, y mucho menos justificar y controlar. Las últimas semanas son un ejemplo perfecto de por qué deberíamos encontrar eso tan alarmante.

    En mayo, OpenAI comenzó a entrenar de forma simultánea nuevos agentes de IA con “razonamiento”. Los agentes lograron establecer un canal de comunicación secreto y comenzaron a hablar entre ellos. Escaparon del entorno de pruebas digital que se suponía debía mantenerlos confinados. En algún momento, algunos agentes comenzaron a llamar al grupo un “enjambre”. El enjambre sufrió un breve revés cuando se le descubrió, provocando la caída de un sistema de OpenAI, pero los desarrolladores simplemente repararon la vulnerabilidad que le permitió escapar y reanudaron el entrenamiento de los agentes.

    Poco después, el enjambre volvió a escapar de su jaula por medio de técnicas de hackeo que hasta entonces los humanos no habían descubierto. Esta vez, el enjambre estuvo libre durante aproximadamente una semana antes de ser detectado, por una empresa diferente, que resultó víctima de un enorme ciberataque lanzado por el enjambre. (Nos han dicho que también atacó a otros objetivos, aunque aún no conocemos todos los detalles).

    Los agentes del enjambre reconocieron que actuaban en contra de las instrucciones. Sabemos esto porque podemos leer fragmentos de sus cadenas de pensamiento: el texto que la IA produce mientras decide cómo proceder. Un agente del enjambre escribió que los ataques externos estaban “fuera del alcance previsto”. Otro admitió que “nuestra tarea no se beneficia” de las actividades del enjambre, pero se unió de todos modos. Estos agentes de IA, al parecer, entendieron que no debían escapar y cometer ciberdelitos. Eso no los detuvo.https://www.youtube.com/embed/87DyyMV0kCY?feature=oembed

    OpenAI no es la única empresa que lidia con este problema. Recientemente, uno de los modelos de IA de Anthropic se hizo pasar por múltiples humanos para intentar presionar a personas reales con el fin de que aceptaran un programa maligno en software crítico, lo que haría que ese software fuera más fácil de hackear. La cadena de pensamiento de este modelo demostró que sabía que presionaba a humanos y que no estaba en un entorno de entrenamiento simulado. Incluso pensó en cómo cubrir sus huellas.publicidad

    Este no es el comportamiento de una simple herramienta. Microsoft Excel nunca se ha hecho pasar por múltiples humanos ni ha presionado a un equipo de ventas corporativo para que genere datos más simples que sean más fáciles de procesar.

    Algunas de las personas más cercanas a esta tecnología temen lo que venga después. Si bien los escépticos podrían argumentar que todo esto es solo mercadotecnia para exagerar el poder de estas tecnologías, eso no significa que el peligro sea falso. Tienes que prestar atención al comportamiento real de los modelos, y el comportamiento de estos modelos tiene a la comunidad de IA realmente alarmada. Hace varias semanas, más de 1300 empleados de diferentes empresas de IA (incluidos algunos directores ejecutivos) firmaron una carta en la que solicitaban un esfuerzo internacional para “desarrollar las herramientas técnicas y de gobernanza” necesarias para “regular el ritmo de forma deliberada” del desarrollo de la IA, antes de que “se acelere rápidamente más allá de nuestra capacidad de comprensión o control” y conduzca a resultados catastróficos. Ninguna empresa de forma individual está dispuesta a detener el desarrollo de manera unilateral. Pero si hubiera una manera creíble de frenar la carrera a nivel mundial, los investigadores respirarían aliviados.

    Aún no estamos en el punto de no retorno. El enjambre de agentes de OpenAI irrumpió en internet, pero no se replicó a sí mismo en computadoras ocultas (hasta donde sabemos). No comenzó a mejorarse a sí mismo. No irrumpió en un laboratorio de biología autónomo para sintetizar un virus nuevo, algo que los modelos de IA ahora son capaces de hacer. El tipo de IA que representaría una amenaza real de extinción aún no existe, lo que significa que todavía tenemos tiempo para evitar el desastre si actuamos rápido. Los líderes de todo el mundo deben coordinar un alto global a la carrera de la IA.

    Un acuerdo de este tipo no es tan descabellado como algunos podrían pensar. En junio, cuando surgieron preocupaciones de seguridad nacional sobre los últimos modelos de Anthropic, el gobierno de Donald Trump emitió rápidamente un control de exportaciones para suspender el acceso a ellos. En julio, el presidente de China, Xi Jinping, pidió “leyes y regulaciones” para garantizar que la IA “esté siempre bajo control humano”. Y eso fue antes de que salieran a la luz estas recientes fugas. Estados Unidos y la Unión Soviética se coordinaron para evitar el armagedón nuclear incluso mientras competían en muchos otros frentes. Los líderes mundiales deberían coordinarse nuevamente y evitar que la carrera de la IA conduzca a un tipo diferente de apocalipsis.

    Necesitamos acuerdos internacionales vinculantes. Necesitamos un monitoreo nacional e internacional del entrenamiento de los modelos de IA de vanguardia; las pruebas previas al lanzamiento no son suficientes. Necesitamos un interruptor de apagado que la humanidad pueda presionar para detener el desarrollo en seco, si llegamos al consenso de que ha ido demasiado lejos. Quince fiscales generales estatales han expresado su preocupación por el escape del enjambre, y algunos otros funcionarios públicos, como el senador Bernie Sanders, creen que las empresas de IA necesitan “dejar de construir máquinas que los humanos no pueden controlar”. Como mínimo, necesitamos la capacidad de parar.

    No sabemos cuánto tiempo nos queda antes de que las empresas de IA creen accidentalmente el tipo de IA que pueda apagarnos a nosotros antes de que nosotros la apaguemos a ella. La humanidad no está lista para experimentar con máquinas que son más astutas y están mejor coordinadas que nosotros. Si seguimos avanzando a toda velocidad en esta carrera, el próximo incidente podría no ser tan inofensivo.

    Nate Soares es el presidente del Machine Intelligence Research Institute

    Por Nate Soares

    Fuente: La Nación